目次
source.zip です。被害者の IP・メール・口座・本文は一度も画面に出していません。この事件は 3 本に分けています。① この記事(攻撃者サイトと公開物の検証)、② 利用者 PC から何が読まれたか(samples.zip とラボ実測)、③ .rdp ファイルの読み方と、利用者がやること。
2026 年 10 月 19 日、GMO インターネットグループの「お名前.com デスクトップクラウド」で調査が始まりました。FX の自動売買に使われていた、クラウド上の Windows です。利用者の取引口座で、身に覚えのない取引が起きました。
この事件には、ふつうの漏えい事件と違う点があります。攻撃者とみられる者が、自分のサイトで「証拠」を公開したことです。ビーコンのソースコード、口座一覧の Excel、アクセスログ、メールのスクリーンショット。こちらから盗んだのではなく、相手が自分で出した。だから追える。
この記事は、その公開物を一次資料として読み直した記録です。前半でインフラを追い、後半で中身を検証します。数字は公式・主張・本調査で確認・未確認の 4 つに分けます。
何が起きたか
ここは GMO の公式発表だけで組み立てます。時刻は日本時間です。
| 日付 | 出来事 |
|---|---|
| 10/19 | 利用者からの問い合わせで調査開始 |
| 10/20 | 一部のサーバーで、第三者の不正なプログラムの設置を確認。新規申し込みとコントロールパネルを停止 |
| 10/21 04:00 | 全プランのサーバーを順次停止 |
| 10/22 | 警察に相談。取引口座のログイン情報が取られ、不正に使われた可能性を公表 |
| 10/24 | 情報が外部に持ち出されたことを確認した、と発表。見舞金と補償を公表し、能動的サイバー防御の適用を政府に要請 |
| 10/25 | 代表ブログで、制度上の位置づけと対応を説明 |
| 10/26 | 代表ブログに追記。要求額は 5,000 万ドル(約 80 億円)、要求文書は 10/21 11:57 |
GMO は、攻撃者とみられる者から金銭を要求されたことを認めています。金額は 10 月 26 日の代表ブログの追記で、5,000 万ドル(約 80 億円)と公表されました。期限は公表していません。応じない方針も明言しています。見舞金は現在の利用者全員に一律 5,000 円、不正取引で生じた実現損失は補償、代替サービスへ乗り換えた場合は 6 か月無償。ここまでが公式です。
攻撃者サイトの内容と構成
サイトの題名は「通告 — onamae.com desktop cloud」。トップのほかに、下位ページが 4 つありました。どれも保存版で読んだもので、生きたサイトには接続していません。
| ページ | 内容 | こちらの読み取り |
|---|---|---|
トップ(index / index.php) |
犯行声明、数字、交渉の要求 | 版ごとに数字と文面が変わる。1×1 ビーコン入り |
timeline.php |
交渉の時系列 | 10/21 11:55 に URL 送付、17:00 に「最終警告、破壊開始」 |
emails.php |
メール画像 25 枚 | HTML コメントに「通告 3 通」「進捗更新 22 通」 |
plan.php |
今後の予定 | 「残り 85%」と「残る 83%」が同じページに混在 |
accounts.html |
口座一覧の表示 | JS を 2 本読み、外部 CDN から [email protected] を取る |
構成そのものは、「声明・時系列・証拠・予定・一覧」を 1 枚ずつ見せる形です。交渉を有利に進めるための資料室に近い。ただし、数字はページをまたぐと合いません(後述)。
インフラ:WHOIS・TLS・サブドメイン
見るのは公開メタデータだけです。サイトには触れません。ドメインと IP は、この記事では伏せます(誘導と誤接続を避けるため)。
| 項目 | 値 | 区分 |
|---|---|---|
| レジストラ | Namecheap, Inc. | RDAP で確認 |
| 登録日時 | 2026-08-31 15:26 UTC(= 9/1 00:26 JST) | RDAP で確認 |
| 有効期限 | 2027-08-31 15:26 UTC | RDAP で確認 |
| 登録者 | redacted(非公開) | RDAP で確認 |
| ネームサーバー | dns1/dns2.namecheaphosting.com |
RDAP・公開 DNS |
| 証明書 | SSL.com。SAN は当該ドメインと www のみ |
crt.sh で確認 |
| 証明書の発行 | 登録の 17 分後(15:43 UTC) | crt.sh で確認 |
| ホスティング | Namecheap の共用サーバー(LiteSpeed・米国) | urlscan の既存観測 |
| 同居サイト | 逆引きで 500 件以上(API の上限) | 第三者 DB |
| MX | mx1/2/3-hosting.jellyfish.systems |
公開 DNS |
証明書の SAN が当該ドメインと www だけなので、同じ証明書から別サイトは出てきません。サブドメインも www 以外は確認できていません。IP は共用サーバーのもので、攻撃者のものではありません。ここから人は出ません。
登録の 17 分後に証明書。立ち上げを急いだ形跡としては整合的ですが、それ以上のことは言えません。登録者は非公開で、国籍や所在の根拠にはなりません。
サイト内のコメントと言語分析
保存版の HTML と CSS には、画面に出していないコメントが残っていました。ここは、サイトの作り手の手触りが出る部分です。
| 場所 | 残っていた文言 |
|---|---|
| トップの HTML コメント(v4) | 「顧客アカウントの 17% を破壊済み」「24 時間で約 77 億円相当」「破壊は現在も進行中」「GMO からの実質的な返答:公表の 10 分前に一度だけ」 |
plan.php の HTML コメント |
「現在のペースで 24 時間あたり 15%。残りは 7 日分ある。」 |
emails.php の HTML コメント |
「通告:3 通」「進捗更新:22 通」 |
| CSS のコメント | 「電話履歴」「合計列の選択」「複数テーブル」「目次」「更新タイムライン」 |
CSS のコメントは流暢な日本語で、ところどころに accounts panel・header・layout のような英語が混ざります。一方、本文には「約 74 億万円」「各アドレスにずつ」「返答えなかった」(いずれも原文ママ)のような崩れがあります。
ここから言えるのは、コードのコメントと本文で、書いた工程が違うことまでです。「日本語が流暢だから日本人」「機械翻訳だから中国人」は言えません。言語は国籍の証拠になりません。
サイトの版とビーコン
保存版を並べると、6 つの版がありました。版ごとに、数字とビーコンの有無が変わっています。
| 版 | 見えている数字 | ビーコン |
|---|---|---|
| v1 10/23 02:28 | 15% / 約 66 億円 / 約 2 万 7 千台 | あり |
| v2 10/23 15:32 | 17% / 約 77 億円 | あり |
| v3 10/24 12:36 | 17% / 約 77 億円 | あり |
| v4 10/24 20:26 | 数字が画面から消え、HTML コメントに残る | あり |
| v5 10/25 12:28 | 100 万ドル | なし |
| v6 10/26 06:32 | 100 万ドル(v5 と同じ内容) | なし |
15% が 17% に、66 億が 77 億に変わり、途中で数字が画面から消えてコメントに移り、最後にビーコンが外れています。ビーコンは実在した。そして、外された。 ここは版の実物で確認できました。
なお、v5・v6 の「100 万ドル」は、GMO が公表した要求額(5,000 万ドル)と桁が違います。どちらが何の額かは、サイトの文面だけでは決まりません。
公開された source.zip
サイトのトップには、source.zip が置かれていました。1,354,131 バイト、48 エントリです。
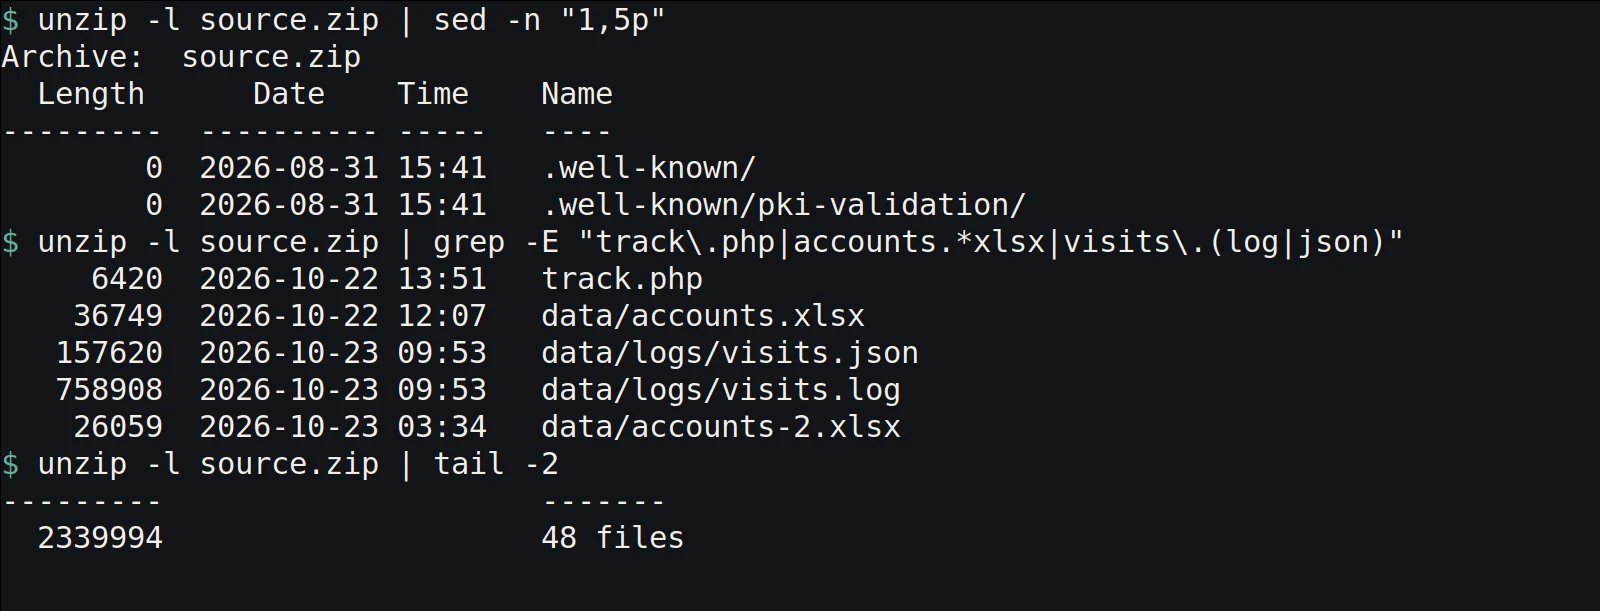
source.zip の中身。ビーコンの実装、口座一覧、アクセスログ、メール画像 25 枚が入っています。再取得したファイルの SHA-256 は、2026 年 10 月 26 日の記録と一致しました。同じ物です。ここから先は、この中のコードとデータを読みます。
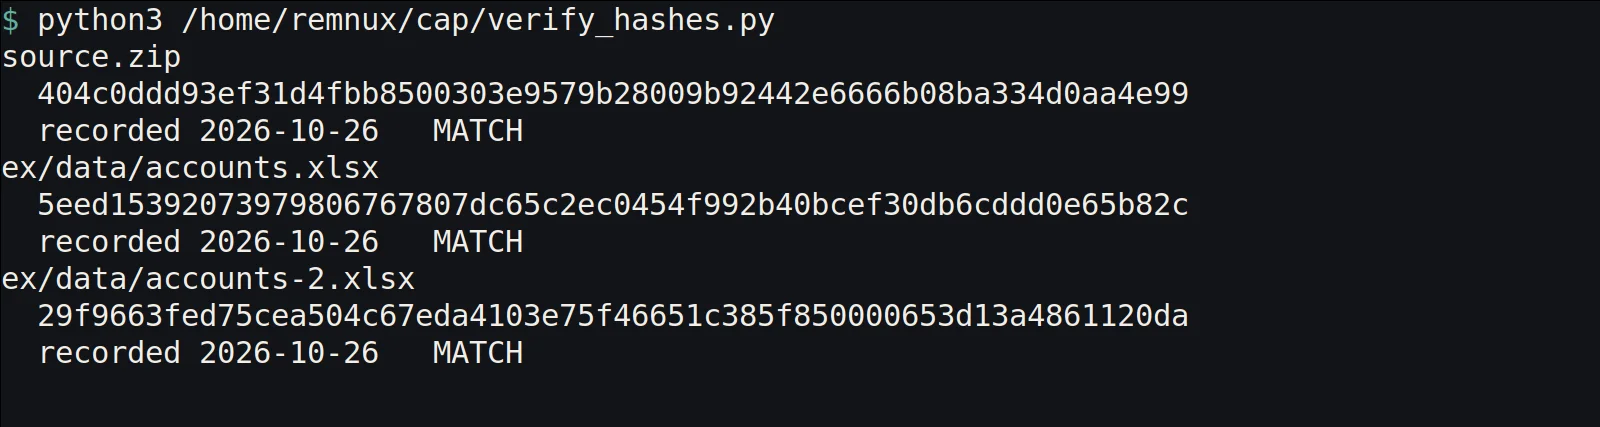
source.zip・accounts.xlsx・accounts-2.xlsx の SHA-256 が記録と一致(MATCH)。中身①:ビーコンは何を記録していたか
track.php は、1×1 の画像を返すふりをして、時刻・IP・IP のハッシュ・bot 判定・ページ名・User-Agent・Referer を記録します。ここで 2 つ、見過ごせない点がありました。
ソルトが既定値のまま
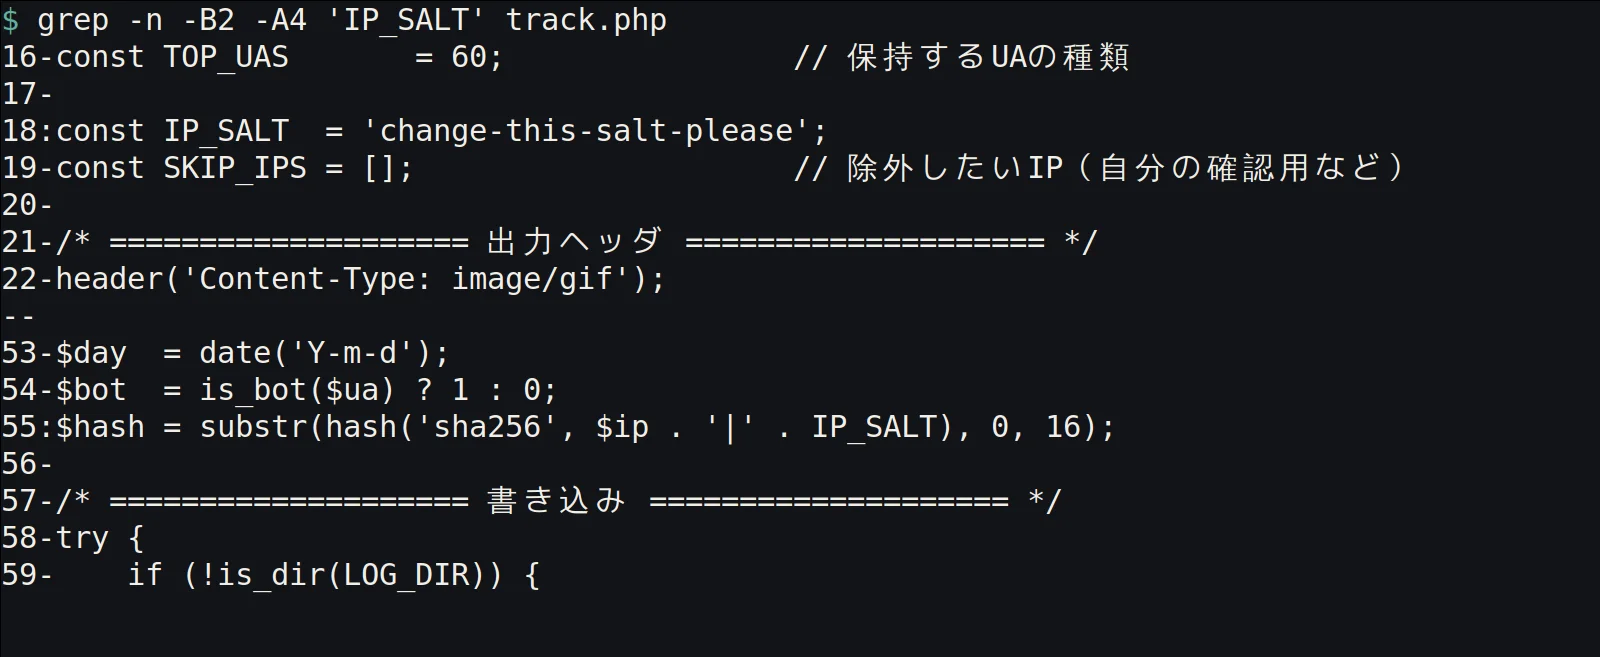
IP_SALT = 'change-this-salt-please'。既定の文字列のまま、変えていません。ハッシュは SHA-256 の先頭 16 桁で、ソルトが既知です。総当たりで元の IP に戻せます。「ハッシュ化したから安全」ではありません。
IP はヘッダで偽装できる
client_ip() は CF-Connecting-IP、X-Forwarded-For、X-Real-IP、REMOTE_ADDR の順に信頼します。つまり、ヘッダを付ければ記録される IP を変えられます。
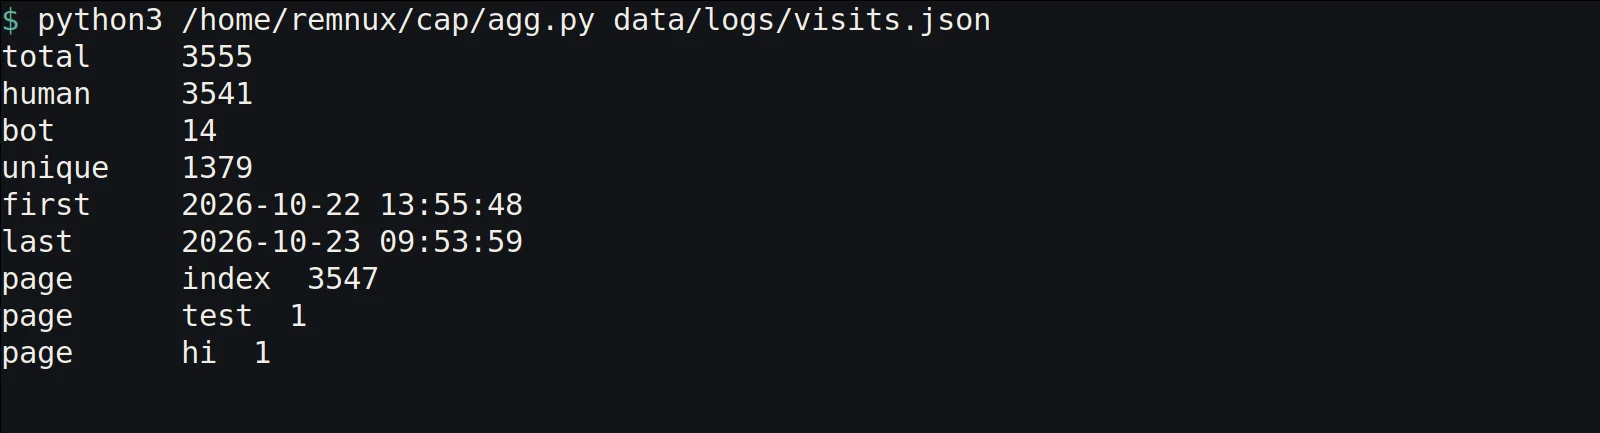
1,379 は「1,379 人が見た」という意味ではありません。 IP は共有されるし、偽装もできる。ユニークなハッシュの数です。それ以上は言えません。
それでも、20 時間ほどで 3,555 回。ビーコンはトップページにしかなく、ページはほぼ全部 index でした。攻撃者が、自分の訪問ログを公開してしまった格好です。
中身②:口座一覧は 1,260 件
accounts.xlsx のメタデータは、次のとおりでした。セルの値は読んでいません。
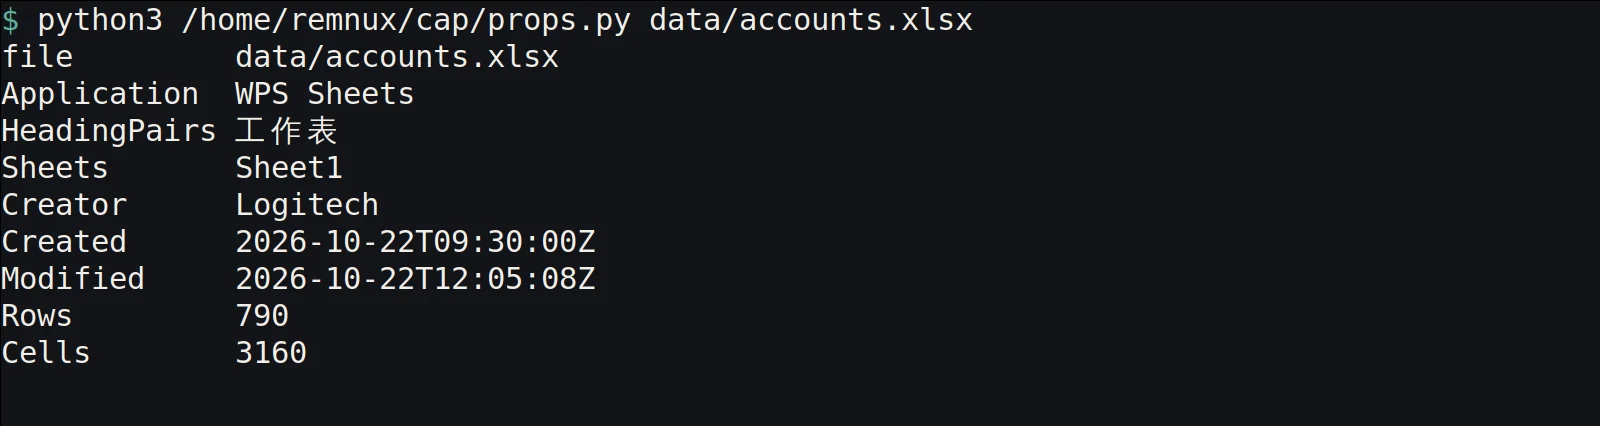
accounts-2.xlsx は 472 行・1,888 セル。2 つを足して、ヘッダー 2 行を引くと 1,260 件です。
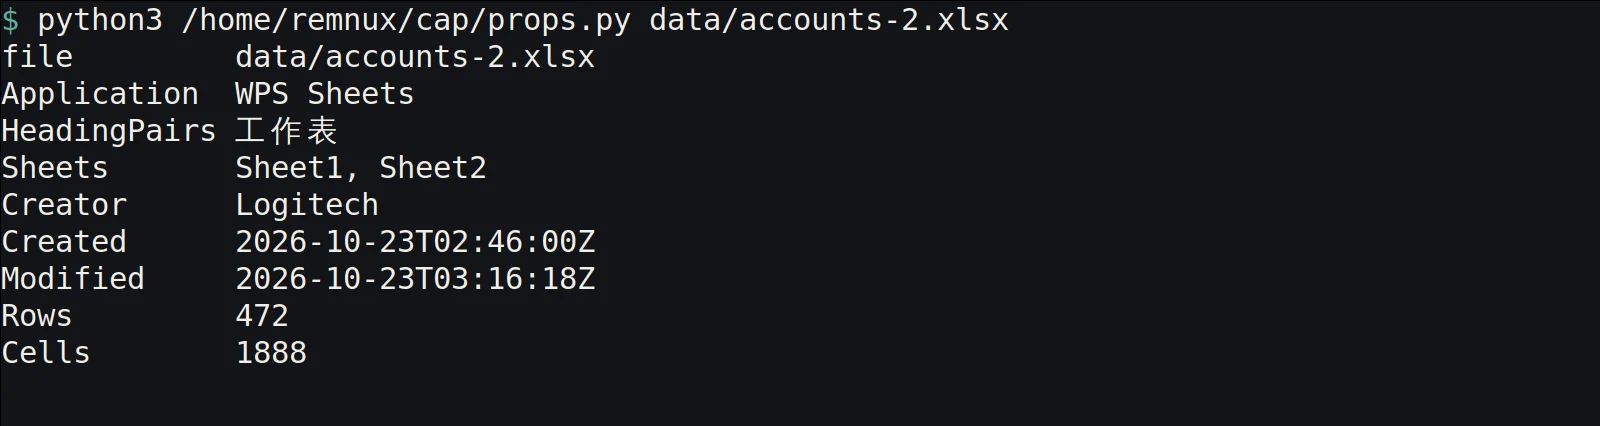
accounts-2.xlsx は 472 行。790 + 472 − 2 = 1,260。WPS Sheets と「工作表」は、中国製のオフィスソフトで作られたことの証拠です。ただし国籍は言えません。環境の証拠と、人の国籍は別です。
破壊を主張する口座の内訳
攻撃者は「14 万口座の 17% を破壊した」と主張しています。その内訳を、サイトに書かれた数字だけで整理します。これは主張であって、こちらの確認ではありません。
| 主張 | そのまま計算すると | 突き合わせ |
|---|---|---|
| 口座数 約 14 万(リアル 9 万以上・デモ 5 万以上) | — | GMO は口座数を公表していない |
| 破壊済み 17% | 14 万 × 17% = 約 23,800 | 公開一覧は 1,260 件(0.90%) |
| 残り 83% | 約 116,200 | — |
| 24 時間で 15% | 約 21,000 口座/日 | 83% を 15%/日で割ると約 5.5 日。サイトは「残り 7 日分」 |
| 24 時間で約 77 億円 | 1,260 件なら 1 口座あたり約 611 万円 | 23,800 口座なら約 32 万円。どちらが正かは不明 |
| 残高 2.8 億ドル | × 17% = 約 4,760 万ドル | 約 75 億円。割合からの逆算 |
証券会社別の内訳は出せません。 口座一覧のセルの値は読んでいないからです(PII)。分かるのは、攻撃者が主張した割合と、公開一覧の行数までです。ここを混ぜると、「23,800 人分の内訳」を確認したように読めてしまいます。
メール画像とメタデータ
emails.php には、Gmail のスクリーンショットが 25 枚ありました。.eml や .msg はなく、SMTP ヘッダーは解析できません。
発信元のメールアドレスは取得していません。 画像上部のヘッダー表示から OCR したのは日時だけで、宛先・差出人・本文は読んでいません。被害者や第三者のアドレスが写っている可能性があるためです。したがって、この記事でも出しません。
分かるのは、HTML コメントの「通告 3 通」「進捗更新 22 通」= 25 枚という構成と、表示された時刻です。mail-01 は Oct 21 2:55 AM、mail-02 は 5:07 AM でした。
Gmail は見る人の設定したタイムゾーンで時刻を出すので、日本時間で何時かは画像だけでは決まりません。UTC と読めば 11:55 と 14:07 で、timeline.php の「11:55 に URL 送付」や、GMO が公表した要求文書の時刻(11:57)と近くなります。米国中部の夏時間(UTC−5)と読めば 16:55 と 19:07 で、mail-01 の本文「本日 17:00 から」と合います。どちらとも決めません。元のヘッダーがないからです。くわしくは ②の記事にまとめました。タイムゾーンは設定で変えられるので、どちらでも居場所の証拠にはなりません。
メタデータは、xlsx が WPS Sheets・工作表・Logitech・790 行/3,160 セル(2 つ目は 472 行/1,888 セル)。メール画像は RGBA 8bit で、ソフト名や DPI の情報は入っていませんでした。
数字:4,352 と 77 億
数字が独り歩きしやすい事件でした。最初に整理します。
| 数字 | 何の数 | 区分 |
|---|---|---|
| 26,739 | 対象になり得るサーバー数(第 3 報の注記) | 公式 |
| 1,260 | 口座一覧の行数 | 本調査で確認 |
| 4,352 | samples.zip のログに記録されたコピーの数(10 台分) |
本調査で確認 |
| 3,555 / 1,379 | ビーコンのアクセス数 / ユニーク IP ハッシュ | 本調査で確認 |
| 約 77 億円 | 攻撃者が主張する被害額 | 主張 |
26,739 はサーバーの数で、被害者の数ではありません。公開された一覧(1,260 件)の 20 倍以上の数ですが、実際の被害者数は公表されていません。GMO 自身が「不正アクセスや情報取得が確認された件数ではない」と注記しているので、ここは公式に従います。
攻撃者は「24 時間で約 77 億円」と言っています。ところが、同じサイトの中に 42 億円という数字もあります。合いません。公開された一覧の残高は、こちらではセルの値を読んでいないので、足し合わせていません。
なぜか。攻撃者が主張する全体の残高は 2.8 億ドル。その 17 パーセントを計算すると約 4,760 万ドル、当時のレートで約 75 億円。割合から逆算した数字で、実際の口座の合計ではありません。「77 億は嘘だ」と言い切るのではなく、サイトの中の数字どうしが合わない、というだけです。
利用者の PC と .rdp
サイトには、もう 1 つ公開物がありました。利用者の PC を読んだ作業ログ 10 台分の samples.zip です。その集計と、RDP のドライブ共有・DPAPI のラボ実測は ②の記事に分けました。攻撃者が「GMO の過失」の証拠として見せた .rdp の読み方と、利用者がやることは ③の記事にあります。
制度:要請と発動は別
GMO は 10 月 24 日の第 4 報で、能動的サイバー防御の適用を政府に要請(具申)したと発表しました。翌 25 日の代表ブログでは、世間で指摘されている 2 点を、理解したうえでの具申だと説明しています。特定社会基盤事業者に該当しないこと、そして民間企業から言われて動くものではなく、政府が主体的に決めるものであることです。内閣府の一覧は 2026 年 7 月時点で 15 分野・258 社。GMO は入っていません。
つまり「要請したのだから政府が動くはずだ」「動かなかったのはおかしい」という話は、制度の前提が違います。要請と発動は別です。政府が実際にどのような措置をとったかは、未確認です。
未確認のこと
- 配布された
.rdpにdrivestoredirect:s:*が既定で入っていた、という主張。攻撃者の主張で、GMO の発表は触れていません。こちらでも確認できていません drivestoredirectが 2 行あるとき、Windows 標準の接続ソフトがどちらを使うか。FreeRDP は後の行を使います(③の記事)- 侵入経路。攻撃者は自分のサイトで「VPS 群が Active Directory の 1 つの環境でつながっていて、ある VPS から別の VPS へ移れた」と主張しています。さらに、全 VPS に共通の管理者権限のアカウントがあり、サポート担当者が利用者の PC に接続したとき、利用者側がその認証情報を取り出せる状態だった、とも主張しています(10/24 の投稿)。どちらも攻撃者の主張で、GMO は触れておらず、こちらでも確認できていません。GMO は侵入経路を調査中とし、原因を公表していません(第 6 報まで)
- 攻撃者の所在。タイムゾーンも言語も、国籍の証拠にはなりません
- 政府の実際の措置
.rdp の件にも触れていません。政府の措置は、総務省がブロッキングを要請したと報じられています(朝日新聞・時事通信、10/29)が、公式の文書は確認できていません。考察メモ
ここからは、事実ではなくこちらの読みです。断定はしません。
なぜ、自分で証拠を出したのか。 交渉を有利にするためだと考えるのが自然です。口座一覧とメールを見せれば「本当に持っている」と信じさせられる。実際、要求額と期限を後から足しています。ただし、動機は分かりません。金銭目的と決めつけるのも早い。
数字が合わない理由。 同じサイトの中で 77 億・74 億・66 億・42 億が混在し、「残り 85%」と「残る 83%」が同じページにあります。誇張、複数ツールの混在、機械翻訳。どれもあり得ます。ただ、内部で矛盾する数字は、事実として扱えません。これは相手に不利な事実です。
「破壊」という言葉。 データを消したのか、口座を乗っ取って不正取引をしたのか。サイトの言葉だけでは決まりません。GMO の第 4 報は、脅迫の内容を「不正な注文による口座残高の毀損」と書いています。データの消去ではなく、不正な取引で残高を減らす、という意味に読むのが公式と整合的です。ここを混ぜると、被害の性質を間違えます。
インフラは、稚拙です。 共用ホスティング、既定のソルト、登録 17 分後の証明書、非公開の Whois。隠す気はあるが、作りは粗い。それでも被害が大きいのは、入口が弱いからです。RDP のドライブ共有、パスワードの使い回し、多要素認証の未設定。攻撃者の腕ではなく、こちらの設定で負けています。
言語分析は、国籍の話ではありません。 コメントは流暢な日本語で、本文は機械翻訳調。工程が違う、までが言えることです。ここを国籍に結びつけると、事件と関係のない人を傷つけます。
私たちにできるのは、ここまでです。 個人の特定には、プロバイダのログと捜査が必要です。公開情報でできるのは「ここまで分かる/ここから先は分からない」の線を引くこと。この線を引かない記事が、いちばん危ない。
IoC
再現と照合のための値です。ドメインと IP は掲載しません(誘導と誤接続を避けるため)。
| 種別 | 値 | 補足 |
|---|---|---|
| 配布物 | source.zip / SHA-256 404c0ddd93ef31d4fbb8500303e9579b28009b92442e6666b08ba334d0aa4e99 |
1,354,131 バイト・48 エントリ |
| 口座一覧 | accounts.xlsx / 5eed15392073979806767807dc65c2ec0454f992b40bcef30db6cddd0e65b82c |
36,749 バイト |
| 口座一覧 2 | accounts-2.xlsx / 29f9663fed75cea504c67eda4103e75f46651c385f850000653d13a4861120da |
26,059 バイト |
| サンプル | samples.zip / 8f1b1174270b79e3faedac1f44626360006a753bbcdde850deea150093eada58 |
235,002 バイト(再取得はしていない) |
| ファイル名 | track.php / data/logs/visits.log / data/logs/visits.json / data/mail-01.png〜mail-25.png |
zip 内の構成 |
| ビーコン | /track.php?p=index |
1×1・opacity:0・pointer-events:none |
| 既定のソルト | change-this-salt-please |
変更されていない |
| ページ題名 | 通告 — onamae.com desktop cloud |
トップ |
| 登録系 | Namecheap / dns1/dns2.namecheaphosting.com / SSL.com |
Whois は非公開 |
まとめ
今回の事件は、「まとめを信じるか疑うか」の話ではありませんでした。公開された証拠を、一次資料まで降りて読み直すと、数字の意味が変わります。
- 26,739 は被害者数ではない。対象になり得るサーバー数
- 1,260 件の口座一覧、4,352 のコピー(②)、3,555 のアクセス。それぞれ別の数
- 77 億円は割合からの逆算。サイトの中の数字と合わない。ただし不正取引が起きたことは、GMO が公式に認めている
- RDP の共有は、切る。読み取りも書き込みもできる(②でラボ実測)
今すぐやること
手順は ③の記事にまとめました。要点だけ書きます。
- 取引口座と取引ツールのパスワードを、FX 取引に使っていない端末から変え、2 段階認証を有効にする
- 手元の
.rdpはダブルクリックしない。メモ帳でdrivestoredirectの行をすべて確かめる - 攻撃者を名乗るメールは開かず、返信せず、払わず、ファイルを送らない
出典
- GMO インターネットグループ 第 1 報(お名前.com)www.onamae.com/news/article/11584
- 同 第 2 報group.gmo/info/alert/20261022/
- 同 第 3 報group.gmo/info/alert/20261023/
- 同 第 4 報group.gmo/info/alert/20261024/
- 同 第 5 報group.gmo/info/alert/2026102402/
- 同 第 6 報(2026-10-26 21:00 時点)group.gmo/info/alert/20261026/
- 代表ブログ(2026-10-25、10-26 追記)www.kumagai.com/?eid=19600
- 内閣府 特定社会基盤事業者一覧(2026 年 7 月時点)www.cao.go.jp/keizai_anzen_hosho/suishinhou/infra/doc/infra_jigyousya.pdf
確認日 2026-10-26