目次
この事件は 3 本に分けています。① 攻撃者サイトと公開物の検証、② この記事(利用者 PC から読まれたもの)、③ .rdp ファイルの読み方と、利用者がやること。
お名前.com デスクトップクラウドは、FX の自動売買に使われていた、クラウド上の Windows です。利用者は自分の PC からリモートデスクトップ(RDP)で接続します。GMO インターネットグループは 10 月 20 日、一部のサーバーで第三者の不正なプログラムを確認したと発表しました。
攻撃者とみられる者は、自分のサイトで「VPS や利用者の PC から取ったデータ」として samples.zip を配りました。この記事は、その中身を件数と形式だけで読み直した記録です。ログが本物かどうかは確かめられません。攻撃者が自分で選んで出したサンプルだからです。
samples.zip という物
| 項目 | 値 | 区分 |
|---|---|---|
| 大きさ | 235,002 バイト | 本調査で確認 |
| SHA-256 | 8f1b1174270b79e3faedac1f44626360006a753bbcdde850deea150093eada58 |
本調査で確認 |
| 中身 | INFO.txt が 10 個(VPS 1 台につき 1 個) |
本調査で確認 |
| 保存の記録 | 攻撃者サイトの data/samples.zip。Wayback Machine に 10 月 24 日 16:07(日本時間)の保存がある |
本調査で確認 |
ネット上には「232,557 バイト」という値もあります。これは Wayback Machine の索引(CDX)にある length の値です。この値はファイルそのものの大きさではなく、gzip で圧縮して保存した記録の長さを表します。実際に取得したファイルは 235,002 バイトでした。同じ取得で、source.zip も索引の値(1,351,869)より実物(1,354,131)が大きく、ずれ方がそろっています。
読み方:件数だけを数える
ログには、利用者の PC 名、ユーザー名、ファイル名が入っています。そこで、次のように扱いました。
- ファイルは、外部と遮断した REMnux の中にだけ流し込む。ホストのディスクには書かない
- REMnux の中で、行頭の印(
[FILE]・[DIR]・[COPIED])と拡張子だけを数える - 外に出すのは集計の数字だけ。ファイル名・パス・PC 名は画面に出さない
- 終わったら、生のファイルを消し、仮想環境を作業前の状態に戻す
集計:4,352 件のコピー
| 項目 | 件数 |
|---|---|
INFO.txt の数 |
10 |
| 総行数 | 16,731 |
一覧に出たファイル([FILE]) |
10,891 |
一覧に出たフォルダ([DIR]) |
974 |
コピーしたと記録されたファイル([COPIED]) |
4,352 |
コピーの 4,352 件を拡張子で分けると、次のとおりです。
| 種類 | 拡張子ごとの件数 | 合計 |
|---|---|---|
| pdf 1,805 | 1,805 | |
| 画像 | png 867・jpg 573・jpeg 24 | 1,464 |
| CSV | csv 489 | 489 |
| テキスト | txt 227 | 227 |
| Excel | xlsx 203・xls 12 | 215 |
| Word | docx 92・doc 10 | 102 |
| RDP 接続ファイル | rdp 19 | 19 |
| DB | db 6・sqlite 4・mdb 3 | 13 |
| JSON | json 8 | 8 |
| メール | eml 2・pst 1・msg 1 | 4 |
| 鍵 | key 3 | 3 |
| PowerPoint | pptx 3 | 3 |
| 合計 | 4,352 |
4,352 はこの 10 台のログに書かれたコピーの数です。全体の被害の数ではありません。攻撃者が選んだ 10 台が、ほかの利用者を代表しているかも分かりません。
.rdp が 19 件あります。利用者の PC に保存されていた接続ファイルです。.rdp には接続先とユーザー名が書かれるので、同じ利用者のほかの接続先まで知られた可能性があります。
いつ実行されたか
ログに書かれた実行時刻は、2026 年 10 月 14 日の 22:53:53 から 23:16:48 です。10 台のうち 7 台は、22:53:53 から 22:54:00 までの 7 秒に収まっています。残りの 2 台は 23:14:33 と 23:16:48 です。
ほぼ同じ秒に 7 台、という並びは、人が 1 台ずつ操作したのではなく、多くの VPS で一斉に自動で動いたと考えると自然です。これはこちらの読みで、確かめた事実ではありません。
ログにはタイムゾーンが書かれていません。VPS の時計が日本時間なら、GMO が利用者からの問い合わせで調査を始めた 10 月 19 日の 5 日前です。少なくともその時点で、VPS の中で何かが動いていたことになります。ただし、ログ自体が本物かどうかは確かめられていません。
ログの形から読めること
台ごとの差は大きく、コピーの記録は少ない台で 30 件、多い台で 1,155 件でした。どういう条件でコピーするファイルを選んだかは、ファイル名とパスを見ていないので分かりません。
ここからは、こちらの読みです。数えた記録は「一覧を作る」「コピーする」の 2 つの動きで、どちらもファイルを読むだけで済む操作です。利用者の PC に何かを入れなくても、VPS の側から、RDP で共有されたドライブを読めば同じ記録になります。次の節で、その仕組みをラボで確かめます。
なお、数えたのは上の 3 種類の行だけです。書き込みの記録がほかにあるかは、確かめていません。仮に記録がなくても、書き込まれていないとは言えません。サンプルは攻撃者が選んだ一部で、次の節で見るとおり、共有されたドライブには書き込みもできるからです。
ラボ実測①:RDP のドライブ共有
ログの読み方が正しいかを、自前のラボで確かめます。実在の被害者 PC は使いません。テスト用のマーカーファイルだけです。構成は、FlareVM を RDP サーバー、WSL の xfreerdp を接続元、REMnux を TCP の転送に使いました。
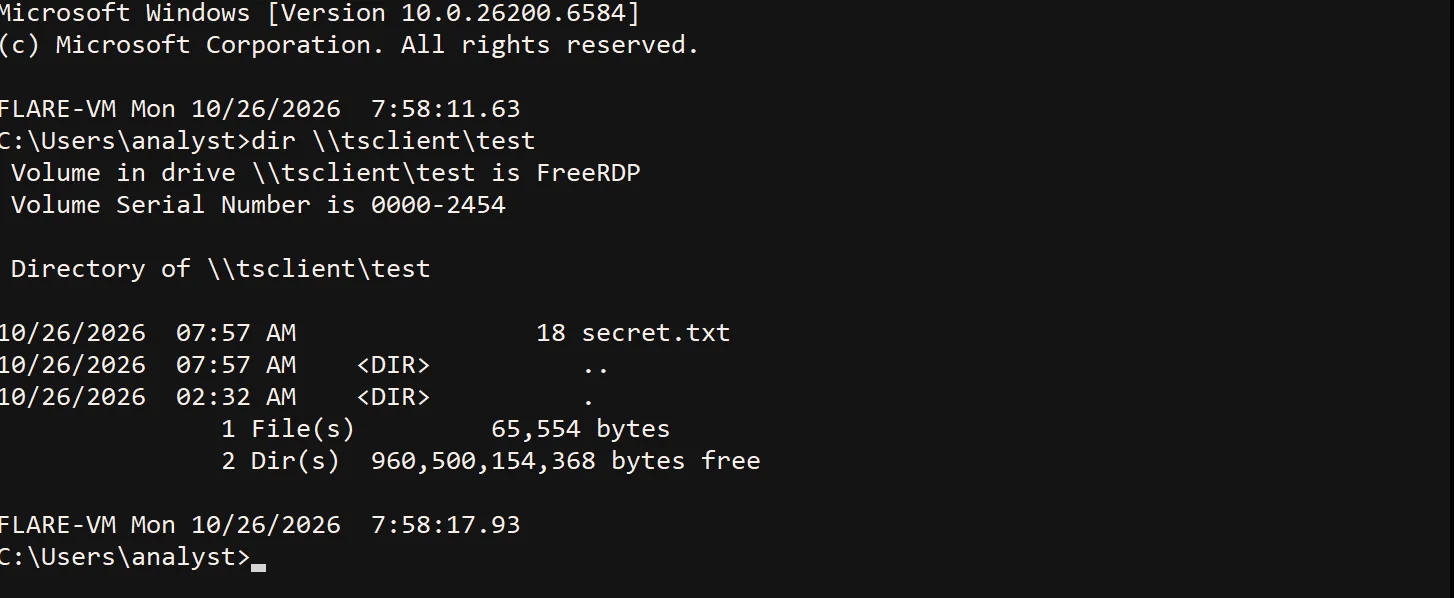
\\tsclient\test に接続元の secret.txt(18 バイト)が見えます。共有しなければ、「ネットワーク名が見つかりません」。\\tsclient という名前自体がなくなります。
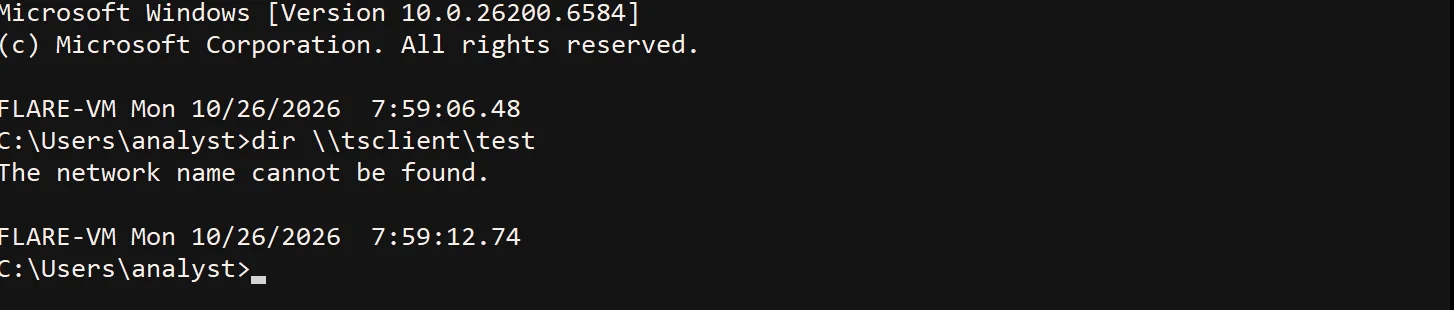
\\tsclient そのものが存在しません。そして、書き込みもできます。読まれるだけでは終わりません。共有されたドライブのスタートアップに何かを置かれる、既存のファイルを差し替えられる、という可能性が残ります。
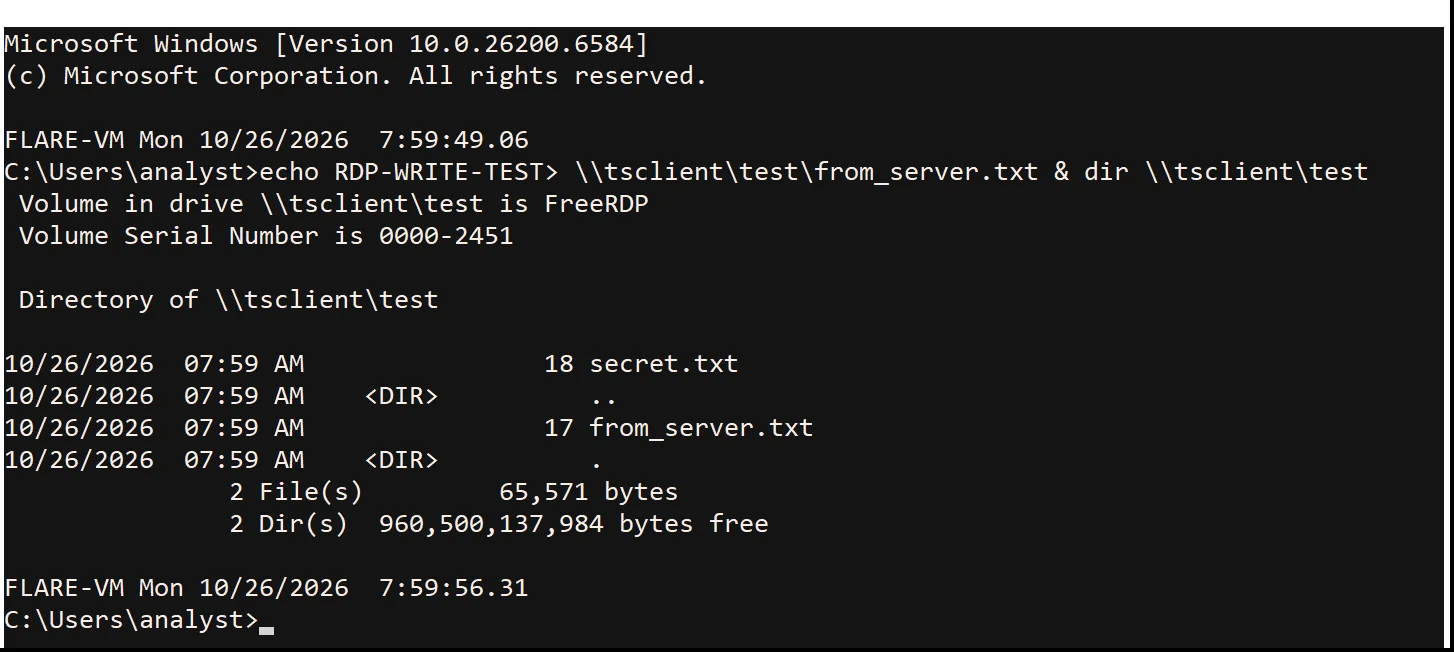
from_server.txt(17 バイト)を書き込み、接続元にできています。サーバーの側でも止められます。ポリシー fDisableCdm を 1 にすると、接続元が共有を求めても、サーバーの中には出てきません。
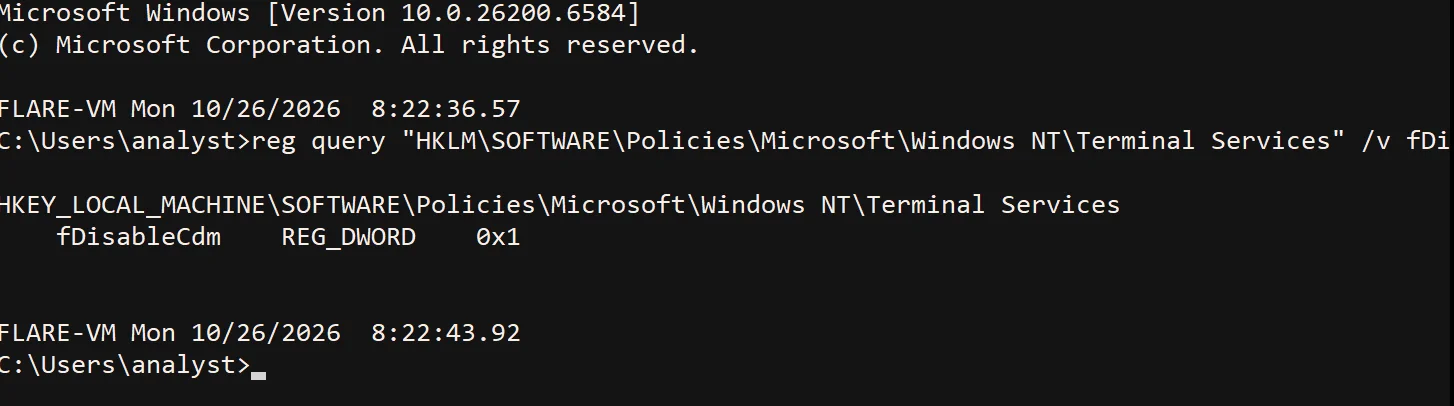
fDisableCdm が 0x1。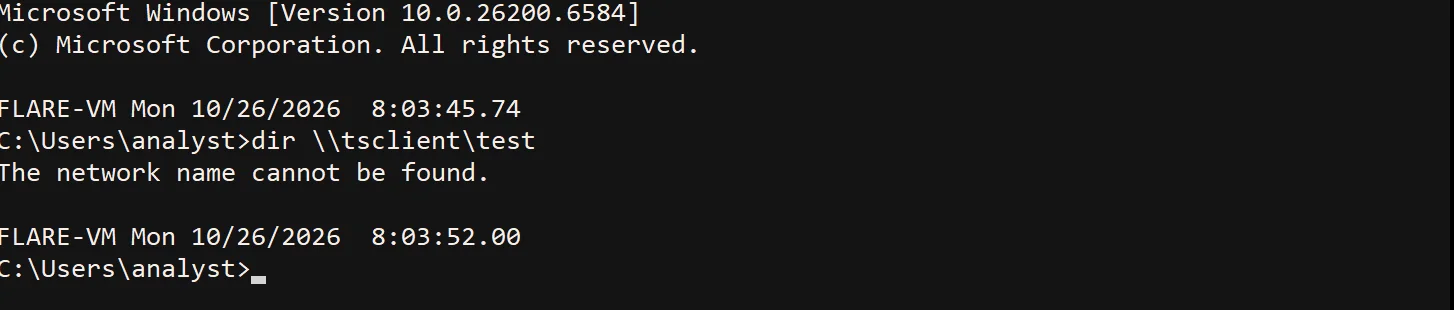
fDisableCdm=1 で遮断。共有を求めても、共有しない場合と同じ文言になります。共有が見えるのは、RDP でつないでいる間だけです。ログの 10 台は、その時刻に VPS へ接続していた利用者だと考えられます。
ラボ実測②:DPAPI の壁
「Chrome の Login Data をコピーされたから、保存パスワードが全部読まれた」と言われがちです。でも、ファイルをコピーしただけでは、全部は読めません。中のパスワードは、Windows のユーザーに結びついた DPAPI という仕組みで暗号化されています。
DefenderVM で暗号化したデータを、FlareVM にコピーして復号を試しました。
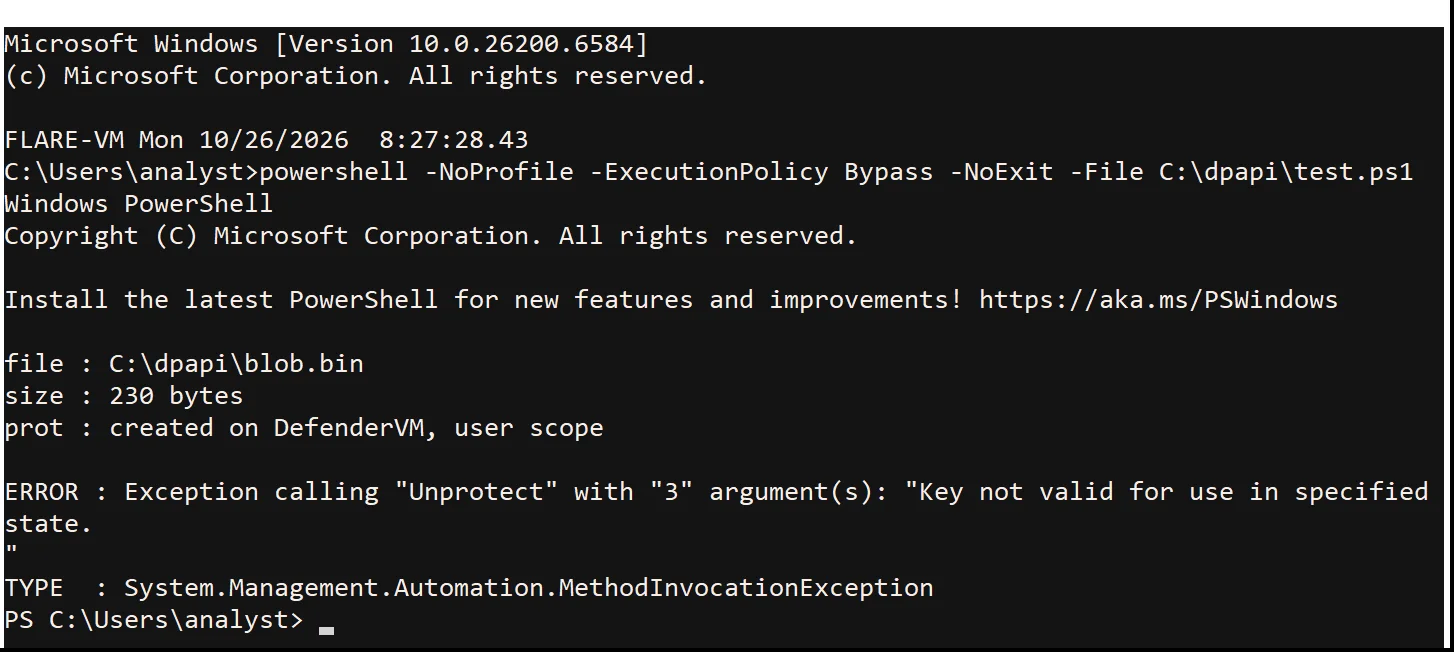
Key not valid for use in specified state. 別 PC では復号できません。ファイルだけを持ち出しても、別の PC では読めない。ここは、過度に怖がらなくていい部分です。
ただし、これはファイルだけを持ち出した場合の話です。不正なプログラムが、利用者の PC の上で、そのユーザーとして動けば、DPAPI はふつうに復号します。共有されたドライブには書き込みもできるので、その入口がなかったとは言えません。「読めない」と「安全」は別です。保存パスワードは変えてください(手順は③の記事)。
メールの時刻は、2 通りに読める
時刻の話をひとつ足します。攻撃者のサイトには、GMO あてのメールの画像(Gmail の画面)が 25 枚ありました。最初の 2 枚の表示は、10 月 21 日の 2:55 AM と 5:07 AM です。Gmail は見る人の設定したタイムゾーンで時刻を出すので、これが日本時間で何時かは、画像だけでは決まりません。
| 読み方 | 日本時間 | 合うもの |
|---|---|---|
| UTC と読む | 11:55 と 14:07 | 攻撃者サイトの時系列「11:55 に URL を送付」「14:00 に追加メール」。GMO が公表した要求文書の時刻(10 月 21 日 11:57)とも 2 分差 |
| 米国中部の夏時間(UTC−5)と読む | 16:55 と 19:07 | 1 枚目の本文「本日 17:00 から」「さらに 2 時間後」。1 枚目は「我々が送ったメールは、すでに届いているはずだ」とも書いており、先に別のメールがあったことになる |
どちらにも根拠があり、決め手がありません。元のメールのヘッダーがないからです。1 枚目に要求額は写っていないので、GMO の言う 11:57 の文書と同じメールかどうかも分かりません。この記事では、どちらとも決めません。なお、タイムゾーンの設定は自由に変えられるので、どちらでも、攻撃者の居場所の証拠にはなりません。
分からないこと
- ログが本物か。攻撃者が作って選んだ物で、改変されていないとは言えません
- 10 台がほかの利用者を代表しているか。全体で何台が読まれたか
- コピーされたファイルが、実際に外へ送られたか。ログにあるのはコピーの記録までです
- 利用者の PC に、実際に書き込みがあったか
- VPS にどうやって入ったか。攻撃者は自分のサイトで「VPS 群が Active Directory の 1 つの環境でつながっていて、ある VPS から別の VPS へ移れた」と主張しています。さらに、全 VPS に共通の管理者権限のアカウントがあり、サポート担当者が利用者の PC に接続したとき、利用者側がその認証情報を取り出せる状態だった、とも主張しています(10/24 の投稿)。どちらも攻撃者の主張で、GMO は触れておらず、こちらでも確認できていません。GMO は侵入経路を調査中とし、原因を公表していません(第 6 報まで)
まとめ
samples.zipは 235,002 バイト。中身は 10 台分の作業ログで、ファイルの実物は入っていない- ログにあるコピーは 4,352 件。多いのは PDF(1,805 件)と画像(1,464 件)
- 7 台がほぼ同じ秒に動いている。人の手ではなく、一斉の自動実行と読むのが自然
- 手口は RDP のドライブ共有。ラボでは、読み取りも書き込みもできた。サーバー側の
fDisableCdmで止められる Login Dataは、ファイルだけなら別 PC では読めない。ただし「読めない」と「安全」は別
自分の .rdp の確かめ方と、利用者がやることは、③の記事にまとめました。
出典
- GMO インターネットグループ 第 1 報(お名前.com)www.onamae.com/news/article/11584
- 同 第 4 報group.gmo/info/alert/20261024/
- 同 第 5 報group.gmo/info/alert/2026102402/
- 同 第 6 報(2026-10-26 21:00 時点)group.gmo/info/alert/20261026/
- 代表ブログ(2026-10-25、10-26 追記。要求文書 10/21 11:57)www.kumagai.com/?eid=19600
- Common Crawl:CDX の length は gzip 圧縮した WARC レコードの長さblog.commoncrawl.org/errata/no-truncation-indicator-in-warc-records
確認日 2026-10-26