目次
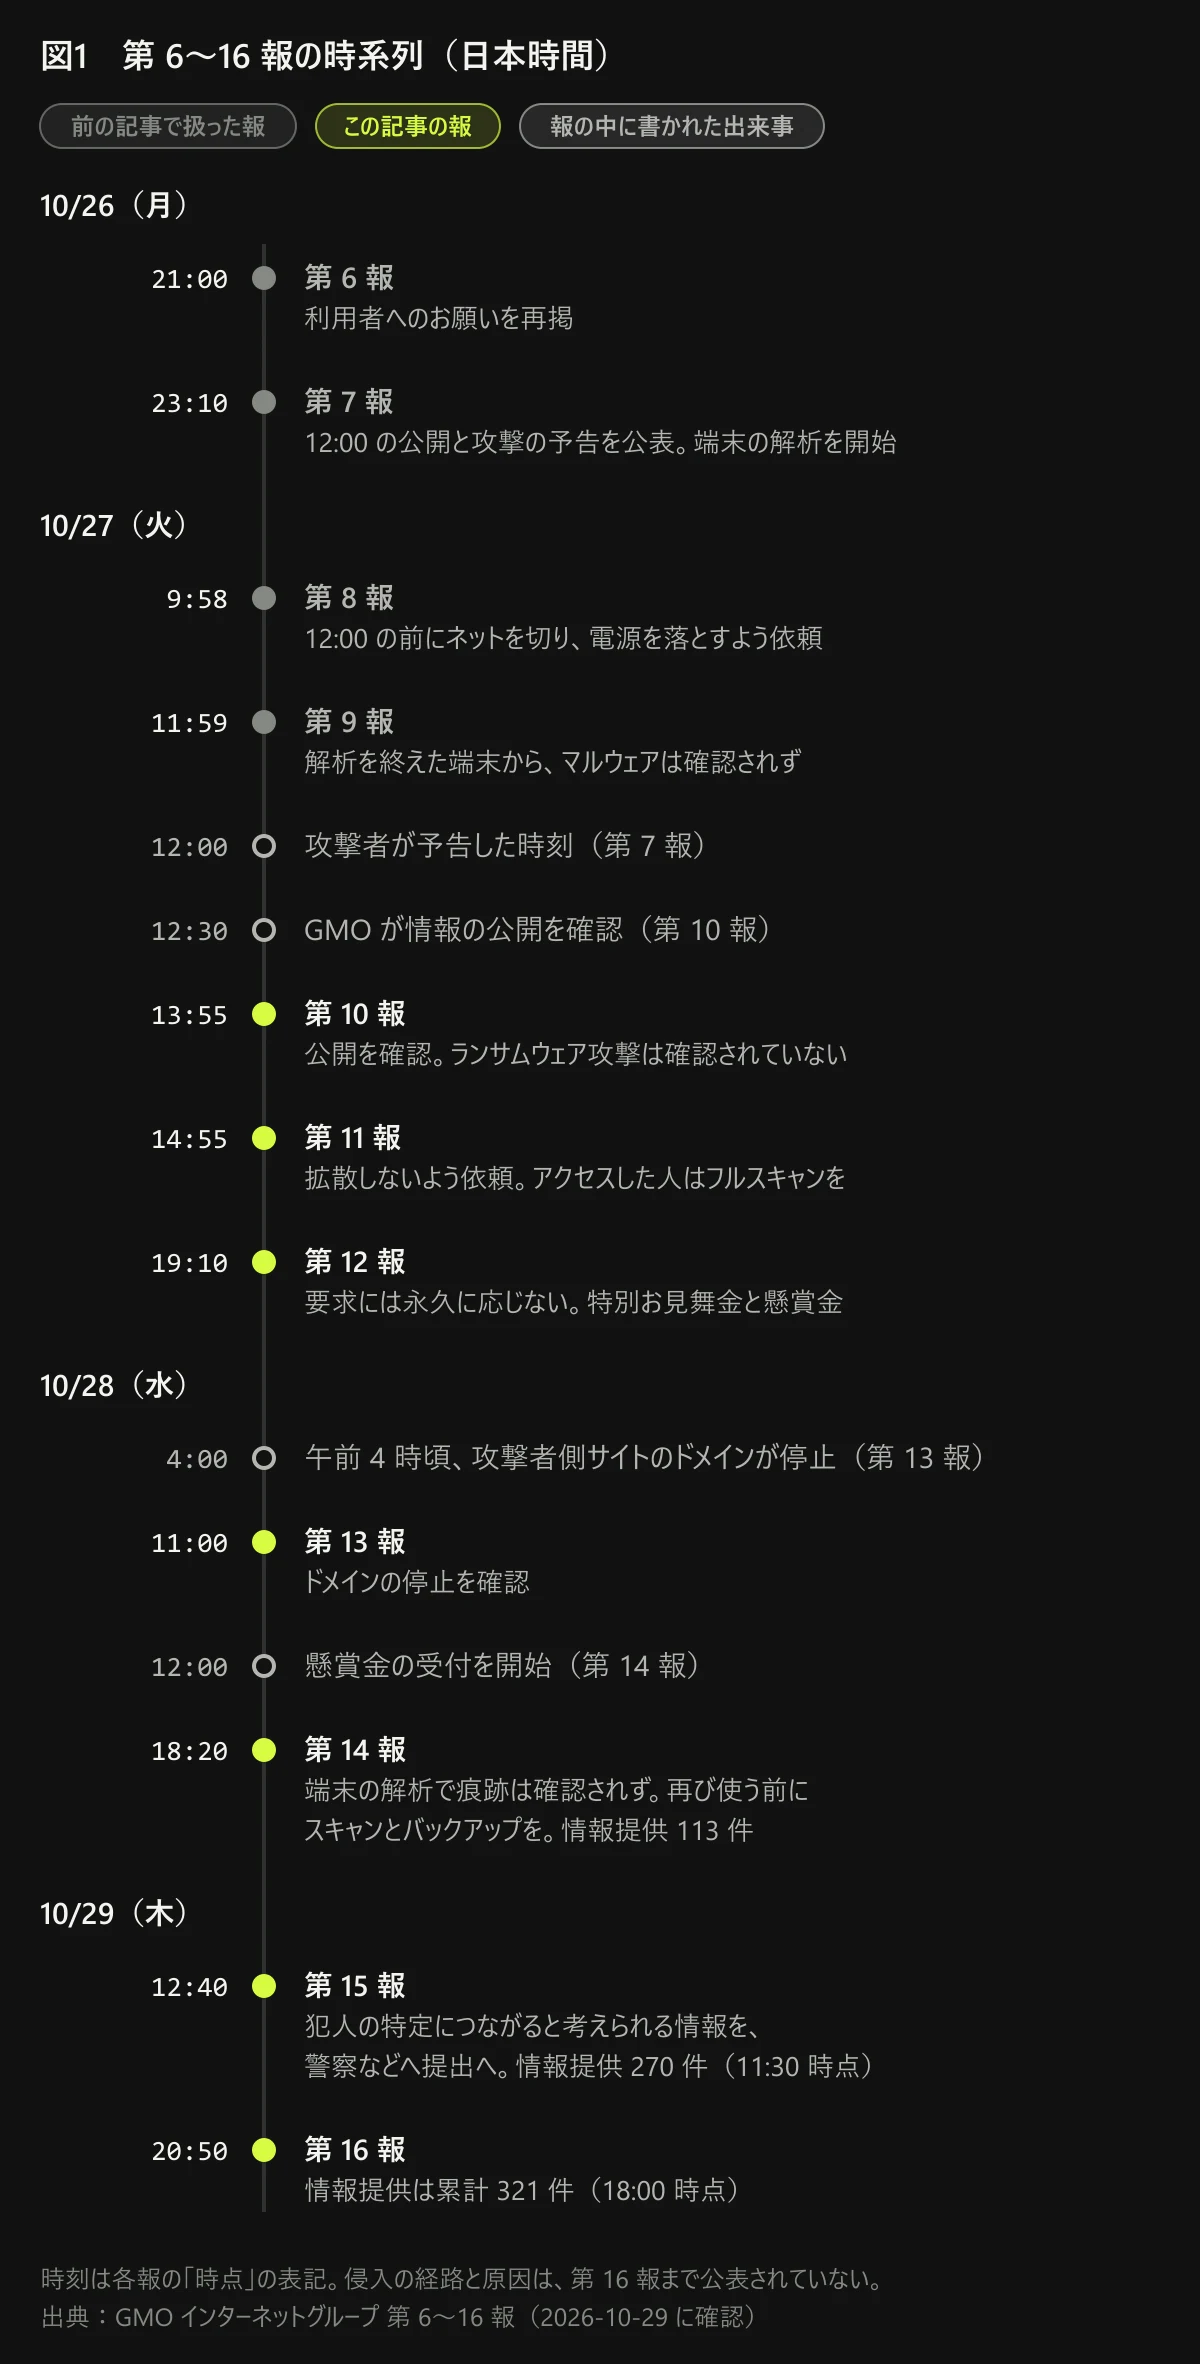
前の続報は、第 9 報(10/27 11:59)までを踏まえていました。そのあと 10/29 までに、第 10 報から第 16 報までの 7 本が出ています。
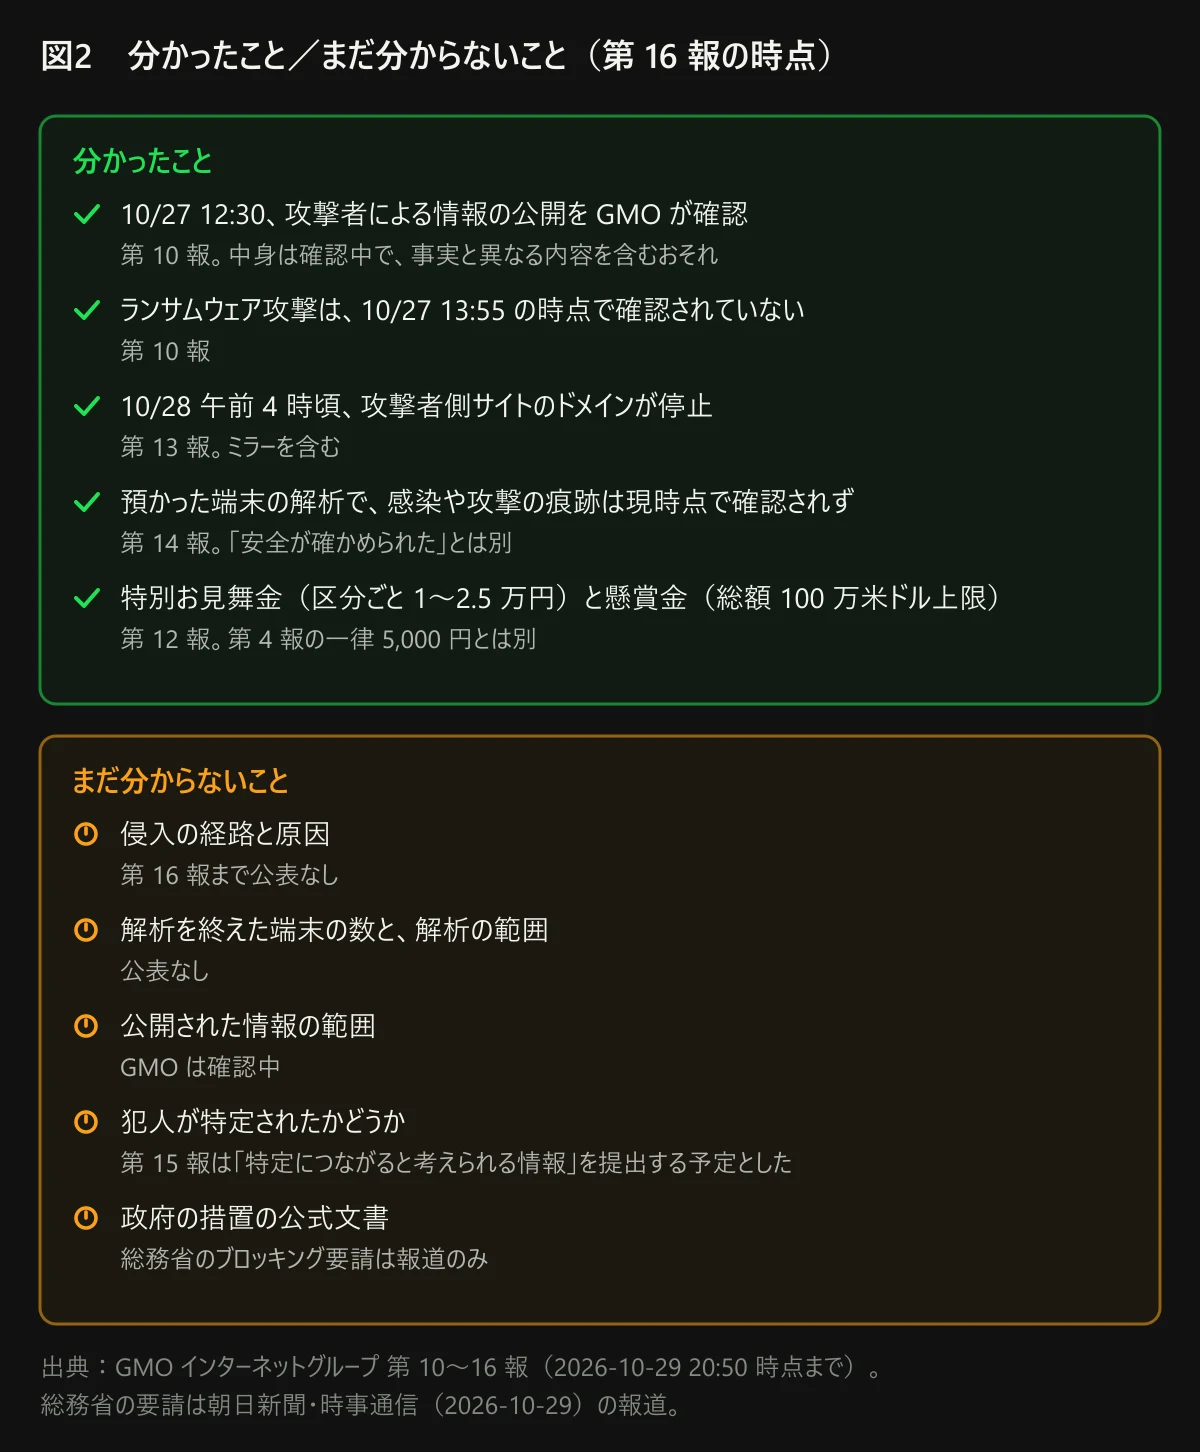
いちばん大きな変化は、前の続報で「分からない」としていた点に答えが出たことです。12:00 の予告のあと、GMO は 10/27 12:30 に情報の公開を確認しました。ランサムウェア攻撃は、13:55 の時点で確認されていません。攻撃者側のサイトのドメインは、10/28 の午前 4 時頃に停止されました。
一方で、侵入の経路と原因は、第 16 報まで公表されていません。攻撃者は 10/24 の自サイトの投稿で、仮想サーバー群が Active Directory でつながり、全サーバーに通じる管理者権限のアカウントがあったと主張しています。GMO は触れておらず、確認もできていません(①の記事に書いています)。
7 つの報の要点
| 報 | 時点(日本時間) | 新しく書かれたこと |
|---|---|---|
| 第 10 報 | 10/27 13:55 | 攻撃者とみられる者による情報の公開を、12:30 に確認。ランサムウェア攻撃は 13:55 時点で確認されていない。公開された人へのお見舞金の検討を始めた |
| 第 11 報 | 10/27 14:55 | 情報を拡散しないよう依頼。公開物と称するサイトにすでにアクセスした人はフルスキャンを |
| 第 12 報 | 10/27 19:10 | 要求には「永久に」応じない。「GMO特別お見舞金」と「GMOサイバー犯罪撲滅・懸賞金」を設けた |
| 第 13 報 | 10/28 11:00 | 攻撃者側のサイト(ミラーを含む)のドメインが、10/28 午前 4 時頃に停止されたことを確認 |
| 第 14 報 | 10/28 18:20 | 預かった端末の解析で、マルウェアの感染やランサムウェア攻撃の痕跡は、現時点で確認されていない。PC を再び使う前に、スキャンとバックアップを |
| 第 15 報 | 10/29 12:40 | ホワイトハッカーチームが、犯人の特定につながると考えられる情報を入手。同日、警察などに提出する |
| 第 16 報 | 10/29 20:50 | 懸賞金への情報提供は、10/29 18:00 時点で累計 321 件。以後、月〜金曜日(祝日を除く)の 18:00 に件数を公表 |
12:00 の予告のあと(第 10・11 報)
第 10 報で GMO は、攻撃者とみられる者が「当社およびお客様に関する情報と称するもの」を公開したことを、10 月 27 日 12:30 に確認したと発表しました。公開された内容は確認中で、「事実と異なる内容が含まれるおそれがあります」と書いています。
ランサムウェア攻撃は、「10月27日 13:55時点で確認されておりません」とのことです。
GMO は、公開物と称するものにアクセスしたり拡散したりしないよう、強く求めています。第 10 報は、そのサイトにアクセスした人の情報は攻撃者に取得されていると書き、第 11 報では「確認しています」と言い切っています。すでにアクセスした人には、ウイルス対策ソフトなどでのフルスキャンを求めています。
公開された中身について、この記事は扱いません。個人の特定につながるおそれがあるためです。
攻撃者側のサイトの停止(第 13 報)
第 13 報によると、GMO は関係事業者などと連携して対応し、10 月 28 日(水)午前 4 時頃、攻撃者側のサイトのドメインが停止されたことを確認しました。ミラーサイトも含みます。
新しく同様のサイトが開かれたら、確認しだい、停止に向けて対応するとしています。サイトへのリンクを載せる、転載する、引用投稿するといった拡散には、記録・保全したうえで、X への通報や警察への情報提供をし、悪質なものには法的措置をとる、と警告しています。
端末の解析(第 14 報)
利用者から預かった端末の解析について、第 14 報(10/28 18:20 時点)はこう書いています。
- 現時点の調査では、マルウェアの感染やランサムウェア攻撃の痕跡は確認されていない
- 引き続き、詳細な調査を進める
前の続報で書いたとおり、「確認されていない」は「安全が確かめられた」とは別です。解析を終えた端末の数と範囲は、第 16 報まで公表されていません。
お見舞金と懸賞金(第 12 報)
第 12 報で、制度が 2 つ加わりました。前からあるお見舞金(第 4 報の一律 5,000 円)と、不正取引による損失の補償とは、別のものです。
GMO特別お見舞金は、攻撃者が公開した情報に自分の情報が含まれていると GMO が確認した利用者に払われます。金額は、公開された情報の区分ごとに決まっています。
| 公開が確認された情報の区分 | 金額 |
|---|---|
| 氏名・連絡先などの基本的な情報 | 10,000 円 |
| 取引口座の ID・パスワードなど、金融・認証に関する情報 | 15,000 円 |
| 機微情報、要配慮個人情報など、プライバシー性の高い情報 | 25,000 円 |
複数の区分が公開された場合は合計し、上限は 1 回の公開につき 300 万円です。対象の利用者には、GMO から個別に連絡があります。
GMOサイバー犯罪撲滅・懸賞金は、犯人の特定や事件の解明につながる情報への報奨金です。制度全体で総額 100 万米ドルが上限です(参考換算で約 1 億 5,000 万円、1 米ドル 150 円)。10/28 12:00 に受付を始めました。情報提供の件数は、10/28 18:00 時点で 113 件、10/29 18:00 時点で累計 321 件と発表されています。
この「100 万米ドル」は情報提供者への報奨金の上限です。攻撃者側のサイトにあった「100 万ドル」や、GMO の代表ブログの 10/26 の追記で公表された要求額(5,000 万ドル)とは別のものです。
犯人の特定に向けた動き(第 15 報)
第 15 報で GMO は、グループのホワイトハッカーチームが独自に調べ、「犯人の特定につながると考えられる情報」を入手したと発表しました。同日、警察と関係各所に提出するとしています。
特定できた、とは書かれていません。情報の中身も公表されていません。GMO は、利用者が自分で犯人を特定しようとしたり、接触したりしないよう求めています。
報道で伝えられていること
次の 3 つは、GMO の発表ではなく報道です。どれも、こちらでは当事者の一次の発表を確認できていません。
- 総務省がブロッキングを要請:朝日新聞と時事通信は 10/29、総務省が、攻撃者のものとみられるサイトへの接続を遮断するよう、業界団体を通じて通信事業者に要請していたと報じました。朝日新聞によると要請は 27 日付です。各社は実施したかどうかを明らかにしていない、と時事通信は伝えています
- 警視庁が捜査:FNN は 10/29、警視庁が不正アクセス禁止法違反の疑いで捜査に乗り出していると報じました。上の朝日新聞・時事通信の記事には、この件は書かれていません(10/29 に確認)
- FX 業者からの被害報告:時事通信は 10/27、金融相が閣議後の会見で、FX 業者 5 社から「GMO関連と考えられる顧客被害」の報告があったと述べたと報じました。金融庁は金融先物取引業協会を通じて、業者に対策の強化を求めているとのことです
公的機関(IPA、JPCERT/CC、警察庁、国家サイバー統括室、個人情報保護委員会、金融庁)が本件を名指しした注意喚起は、2026 年 10 月 29 日の検索では見つかりませんでした。JPCERT/CC には国内で相次ぐ不正アクセスについての注意喚起(JPCERT-AT-2026-0030)がありますが、本件の名前は出てきません。
利用者がやること
GMO の第 10〜16 報にある案内です。
- 公開された情報と称するものには、アクセスしない。転載、SNS での再投稿、リンクの共有もしない(第 10〜13 報)
- すでにアクセスしてしまった人は、ウイルス対策ソフトなどでフルスキャンをする(第 11・12 報)
- 電源を落とした PC を再び使うときは、その前にセキュリティスキャンをし、バックアップを取る(第 14 報)
- GMO を名乗る連絡に注意する。GMO がパスワードや認証コードを尋ねることはない。「被害金を取り戻す」などと費用を求める連絡には応じない。メールや SMS のリンクと添付は開かず、公式サイトで確かめる(第 10〜12 報)
- 新しい犯人サイトや、個人情報が公開されているサイトを見つけたら、GMO の通報フォーム(https://www.onamae.com/abuse/)に知らせる。フォームでは「ホームページ内容について」「不適切な内容」を選ぶ。自分で犯人を特定したり、接触したりしない(第 14〜16 報)
相談の窓口は、お問い合わせフォーム(https://help.onamae.com/contact/)と電話 03-5456-2560(土日・祝日を含め 24 時間)です。
パスワードの変更や .rdp の点検など、前の記事の内容は変わりません。手順は③の記事にあります。
侵入の経路は、確かめられないままかもしれない
GMO は第 2・3 報で「セキュリティ専門会社とともに、侵入経路と影響範囲の調査を進めております」と書きました。第 4 報では「本サービスのシステムにセキュリティ上の問題が存在し」と認めましたが、どんな問題かは書いていません。第 5 報から第 16 報までの本文に、GMO 自身が侵入の経路を説明した箇所は見つかりませんでした(10/30 に確認)。
第 8〜10 報には、「新たに判明した事実や、お客様に実施いただくべき対策がある場合には」知らせる、とあります。これは利用者に関わる事実と対策を知らせる約束で、侵入の経路や原因を説明する約束ではありません。調査の結果が公表されないまま終わることも考えられます。
そのため、攻撃者が 10/24 付の投稿で主張した経路(Active Directory でつながった VPS 群、全サーバーに通じる管理者権限のアカウント、サポート担当者の接続で認証情報を取り出せた状態)は、GMO の発表で答え合わせができないまま残るかもしれません。この記事では、攻撃者の主張として書き、事実としては扱いません。
攻撃者の話を並べ直すと
攻撃者の主張を、起きる順に並べ直します。ここから先は当サイトの推測で、確認できた事実ではありません。
- 入口。攻撃者は、サポート担当者が利用者の PC に接続したとき、利用者側が管理者権限のアカウントの認証情報を取り出せた、と書いています。この「利用者」は、攻撃者が自分で VPS を契約していたことを指す、と読めます。
- 横への移動。その認証情報が全 VPS で使え、VPS 群が Active Directory でつながっていたので、1 台から全体へ広がった、と主張しています。
- 利用者の PC へ。配布された
.rdpのドライブ共有を通って、VPS から利用者の PC へ入った、と主張しています(②の記事)。
この順序が成り立ちうる理由は 2 つあります。
- GMO は第 4 報で「本サービスのシステムにセキュリティ上の問題が存在」と認め、全プランのサーバーを止めました。環境全体を疑った対応で、1 台の侵害という話とは合いません。
- Windows では、管理者がログオンすると、その認証情報の材料がメモリに残り、管理者権限があれば取り出せます(MITRE ATT&CK T1003.001)。サポート担当者が接続した VPS に認証情報が残ること自体は、技術的にありえる話です。
一方で、確かめられない点があります。
- 入口が本当にこれだったかは分かりません。脆弱性や、漏れた認証情報など、別の入口があった可能性も残ります。
- 手順 3 の
.rdpは、VPS から利用者の PC へ広がる経路の話です。GMO の VPS 網に最初に入った方法の説明にはなりません。 - 「2019 年から」「7 年以上」「意図的な過失」は攻撃者の言い方で、確かめる方法がありません。
経路が分かるのを待つ必要はありません。利用者がやることは、経路がどれであっても変わりません。GMO が経路や原因を公表したら、この記事を直します。
まだ分からないこと
- 侵入の経路と原因。第 16 報まで公表されていません。公表されるかどうかも分かりません(上の節)
- 解析を終えた端末の数と、解析の範囲
- 公開された情報の範囲と中身。GMO は確認中とし、事実と異なる内容が含まれるおそれがあると書いています
- 第 15 報の情報で、犯人が特定されたかどうか
- 政府の措置。総務省の要請は報道だけで、公式の文書は確認できていません。能動的サイバー防御が発動されたかどうかも、確認できていません
- 配布された
.rdpに、ドライブの共有が最初から入っていたかどうか。GMO の発表は触れていません
出典
- GMO インターネットグループ 第 10 報(2026-10-27 13:55 時点)group.gmo/info/alert/2026102703/
- 同 第 11 報(2026-10-27 14:55 時点)group.gmo/info/alert/2026102704/
- 同 第 12 報(2026-10-27 19:10 時点)group.gmo/info/alert/2026102705/
- 同 第 13 報(2026-10-28 11:00 時点)group.gmo/info/alert/20261028/
- 同 第 14 報(2026-10-28 18:20 時点)group.gmo/info/alert/2026102802/
- 同 第 15 報(2026-10-29 12:40 時点)group.gmo/info/alert/20261029/
- 同 第 16 報(2026-10-29 20:50 時点)group.gmo/info/alert/2026102902/
- GMO インターネットグループ 代表ブログ(2026-10-26 追記。要求額)www.kumagai.com/?eid=19600
- 朝日新聞「GMO不正アクセスの脅迫サイト 総務省が通信会社に強制遮断を要請」(2026-10-29)www.asahi.com/articles/ASVBX4G9KVBXULFA031M.html
- 時事通信「『攻撃者』サイトの強制遮断要請 GMO不正アクセスで―政府」(2026-10-29)www.jiji.com/jc/article?k=2026102900531&g=eco
- 時事通信「片山金融相、FX業者5社に被害 GMO不正アクセス関連で」(2026-10-27)www.jiji.com/jc/article?k=2026102700409&g=eco
- FNN プライムオンライン(2026-10-29)www.fnn.jp/articles/-/1141889
- JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(JPCERT-AT-2026-0030、2026-10-23 更新)www.jpcert.or.jp/at/2026/at260030.html
確認日 2026-10-29